
Ασφαλείς πληρωμές από κινητό το 2026 – Πώς να αναγνωρίσετε μια ψεύτικη σελίδα πληρωμής
Μια ψεύτικη σελίδα πληρωμής σπάνια ξεχωρίζει από την εμφάνισή της. Ξεχωρίζει από τον τρόπο που φτάσατε σε αυτήν. Αν ανοίξατε τη σελίδα από σύνδεσμο σε SMS, email ή μήνυμα στα social media που δεν περιμένατε, αν σας ζητά να πληρώσετε επειγόντως ένα μικρό ποσό ή να εισαγάγετε τα στοιχεία της κάρτας σας για να «λάβετε» χρήματα, τότε το πιθανότερο είναι να πρόκειται για απάτη. Ο ασφαλέστερος κανόνας είναι απλός: πληρώνετε μόνο μέσα από την επίσημη εφαρμογή ή από διεύθυνση που πληκτρολογήσατε ή αποθηκεύσατε εσείς, και ποτέ μέσα από σύνδεσμο που σας έστειλαν.
Γιατί το θέμα παραμένει επίκαιρο στην Ελλάδα
Οι απάτες μέσω SMS, το λεγόμενο smishing, είναι από τις πιο συχνές μορφές ηλεκτρονικής απάτης στη χώρα. Στις 2 Φεβρουαρίου 2026 η Ανεξάρτητη Αρχή Δημοσίων Εσόδων (ΑΑΔΕ) προειδοποίησε για νέο κύμα μαζικών μηνυμάτων. Τα μηνύματα εμφανίζονταν με αποστολέα «MYaade» ή «GOV» και ισχυρίζονταν ότι ο παραλήπτης δεν έχει πληρώσει τέλη κυκλοφορίας, με σύνδεσμο για «εξόφληση». Η ΑΑΔΕ ξεκαθάρισε τα εξής:
δεν στέλνει SMS στους πολίτες, εκτός από συγκεκριμένες συναλλαγές που έχουν ζητήσει οι ίδιοι, όπως την έκδοση κλειδαρίθμου;
δεν στέλνει ποτέ συνδέσμους σε email ή SMS.
Ανάλογες προειδοποιήσεις έχει εκδώσει η ΑΑΔΕ και στο παρελθόν, για υποτιθέμενες επιστροφές φόρου και για δήθεν τελωνειακά τέλη σε δέματα.
Η Ελληνική Ένωση Τραπεζών έχει επίσης ενημερώσει για απάτες με πλαστογράφηση του αριθμού καλούντος (caller ID spoofing). Σε αυτές οι απατεώνες εμφανίζονται στο τηλέφωνο με τον αριθμό μιας τράπεζας. Ενώσεις καταναλωτών, όπως η ΕΚΠΟΙΖΩ, έχουν επισημάνει ότι τα θύματα πρέπει να κινούνται άμεσα, και ότι η διεκδίκηση των χρημάτων στην πράξη δεν είναι πάντα εύκολη.
Το κινητό είναι πια το βασικό μέσο πληρωμών για πολλούς Έλληνες: e-banking, πληρωμές λογαριασμών, ηλεκτρονικές αγορές, πορτοφόλια. Αυτό ακριβώς το καθιστά και τον βασικό στόχο των απατεώνων.
Τα διαφορετικά πρόσωπα της απάτης
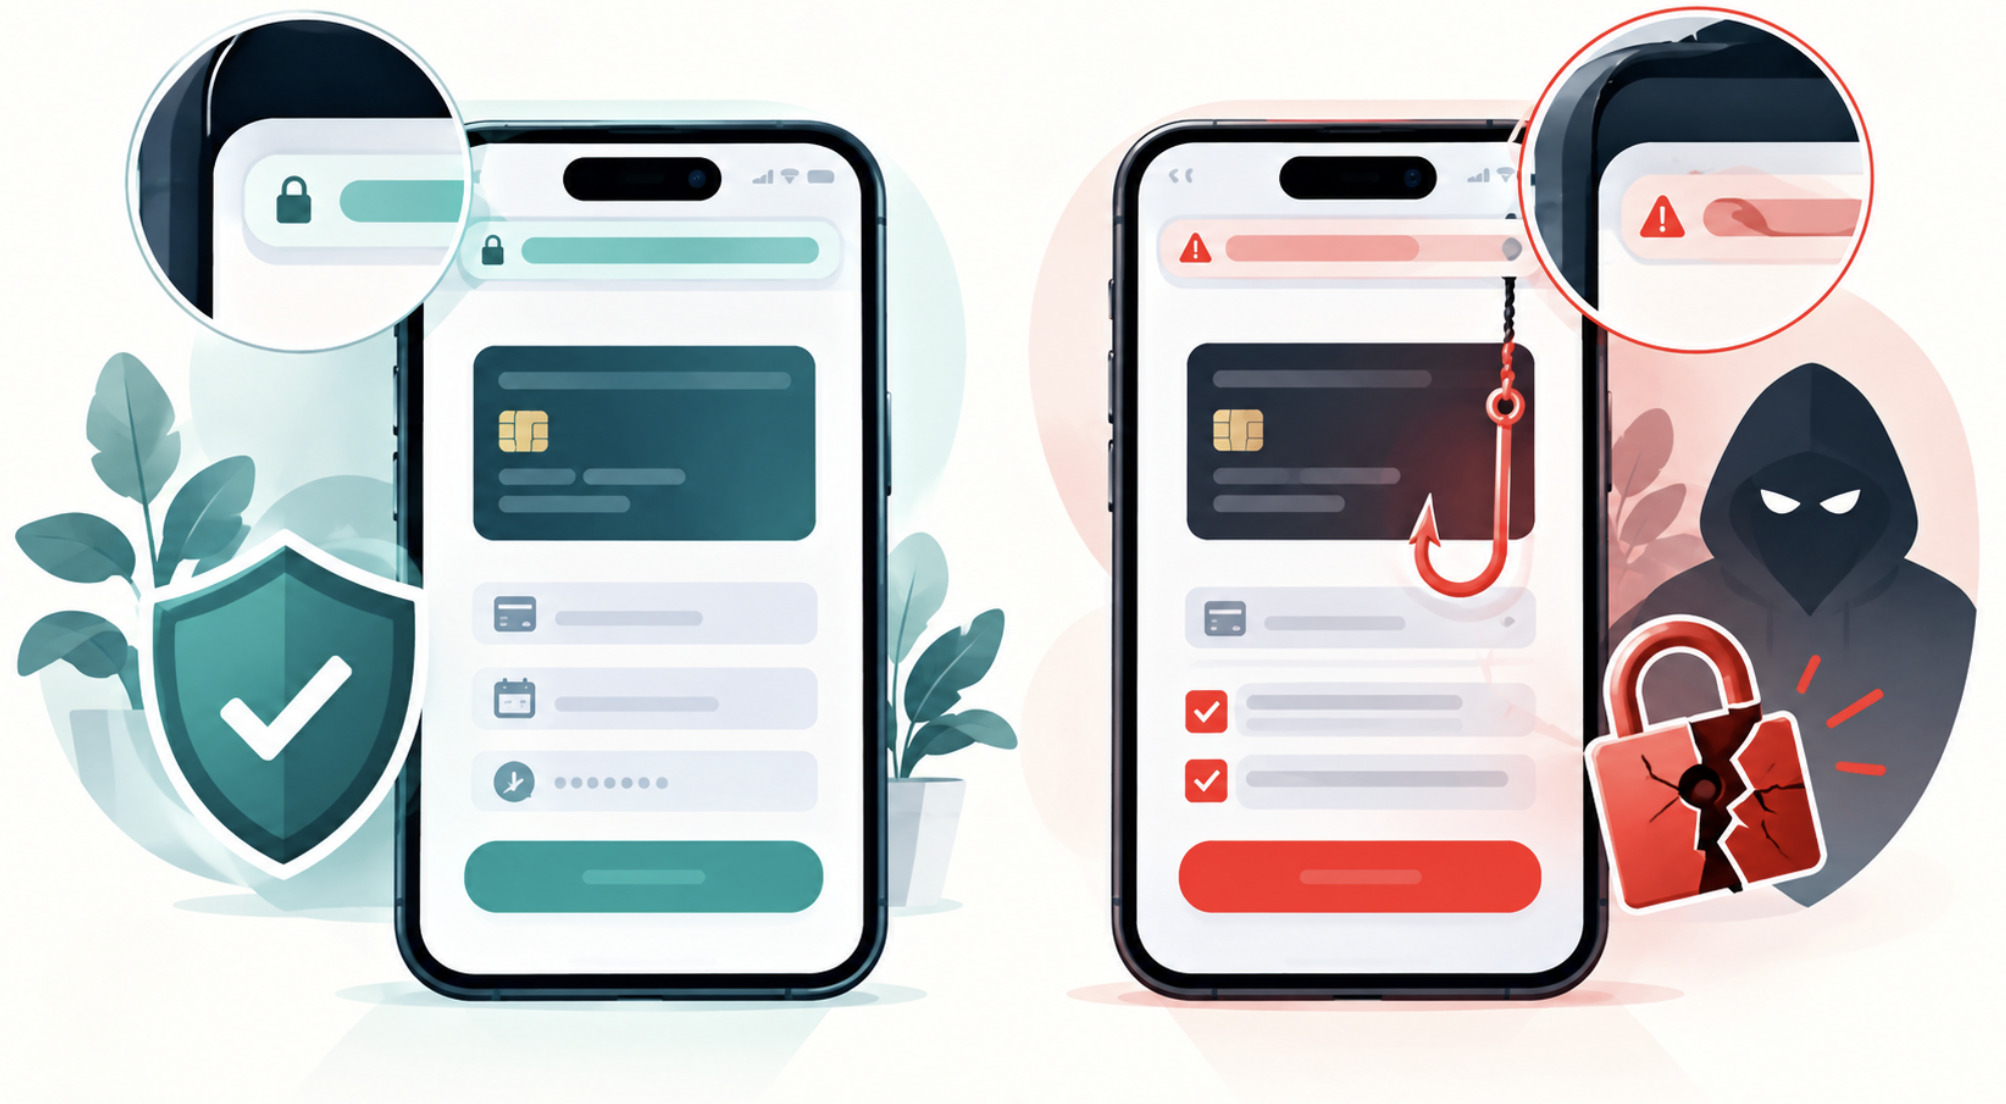
Γνήσια σελίδα πληρωμής
Ανήκει στο κατάστημα, την υπηρεσία ή τον πάροχο πληρωμών που περιμένετε. Φτάνετε σε αυτήν επειδή εσείς ξεκινήσατε τη συναλλαγή, για παράδειγμα επειδή ολοκληρώσατε μια παραγγελία, και η επαλήθευση της τράπεζας αφορά ακριβώς αυτό το ποσό και αυτόν τον έμπορο.
Ιστοσελίδα phishing
Αντιγράφει την εμφάνιση ενός γνωστού οργανισμού, για να σας κάνει να εισαγάγετε κωδικούς, στοιχεία κάρτας ή κωδικούς μίας χρήσης (OTP).
Πλαστή ιστοσελίδα τράπεζας
Μιμείται τη σελίδα σύνδεσης στο e-banking. Μόλις εισαγάγετε τους κωδικούς σας, οι απατεώνες προσπαθούν να συνδεθούν στον πραγματικό λογαριασμό σας ή να εγκρίνουν συναλλαγές.
Απατηλό αίτημα πληρωμής
Σας ζητείται να πληρώσετε κάτι που δεν οφείλετε: ένα «πρόστιμο», «τέλη αποστολής» ή μια «προκαταβολή» για ενοικίαση ή αγορά από αγγελία.
Σύνδεσμοι smishing
SMS με επείγον ύφος και σύνδεσμο, που παραπέμπουν σε πλαστή σελίδα.
Κακόβουλοι κωδικοί QR
Ένας QR μπορεί να οδηγεί σε ψεύτικη σελίδα πληρωμής. Μπορεί να είναι κολλημένος πάνω από τον γνήσιο σε μηχάνημα στάθμευσης ή σε τραπέζι εστιατορίου, ή να έχει σταλεί μέσω μηνύματος.
Παραπλανητικές διαφημίσεις σε μηχανές αναζήτησης
Οι απατεώνες πληρώνουν ώστε να εμφανίζονται ψηλά στα αποτελέσματα αναζήτησης, με διεύθυνση που μοιάζει με του γνήσιου οργανισμού.
Πώς εκμεταλλεύονται οι απατεώνες το κινητό
Η μικρή γραμμή διευθύνσεων. Στο κινητό συχνά φαίνεται μόνο μέρος της διεύθυνσης. Ένα όνομα όπως «aade-gov.info» ή «mybank.secure-login.com» μπορεί να φαίνεται κομμένο και να μοιάζει γνήσιο.
Επείγουσες ειδοποιήσεις. «Ο λογαριασμός σας θα κλειδώσει», «το δέμα σας θα επιστραφεί», «πληρώστε σήμερα για να αποφύγετε πρόστιμο». Η βιασύνη είναι το βασικό εργαλείο της απάτης.
Αντιγραμμένη εικόνα. Λογότυπα, χρώματα και γραμματοσειρές αντιγράφονται εύκολα. Η εμφάνιση δεν αποδεικνύει τίποτα.
Ψεύτικα μηνύματα παράδοσης. «Το δέμα σας περιμένει, πληρώστε 1,99 € για επαναπρογραμματισμό». Το μικρό ποσό σάς κάνει να χαλαρώσετε, ενώ ο στόχος είναι τα στοιχεία της κάρτας σας.
Ψεύτικες επιστροφές φόρου. «Δικαιούστε επιστροφή, εισαγάγετε την κάρτα σας». Η ΑΑΔΕ δεν ζητά στοιχεία κάρτας με αυτόν τον τρόπο.
Αιτήματα επιβεβαίωσης πληρωμής. «Επιβεβαιώστε τη συναλλαγή» συνοδευόμενο από σύνδεσμο, ενώ στην πραγματικότητα εγκρίνετε μια πληρωμή προς τους απατεώνες.
Μηνύματα σε social media. Ψεύτικοι αγοραστές σε αγγελίες ζητούν να «λάβετε τα χρήματα» εισάγοντας τα στοιχεία της κάρτας σας.
Μίμηση στις αναζητήσεις. Διαφημίσεις και πλαστές σελίδες εμφανίζονται για αναζητήσεις που περιλαμβάνουν το όνομα μιας υπηρεσίας και τη λέξη «σύνδεση».
Η κλειδαριά δεν είναι εγγύηση
Το HTTPS και το εικονίδιο της κλειδαριάς σημαίνουν μόνο ότι η επικοινωνία με τη συγκεκριμένη ιστοσελίδα είναι κρυπτογραφημένη. Δεν σημαίνουν ότι η ιστοσελίδα ανήκει στον οργανισμό που ισχυρίζεται. Οι απατεώνες αποκτούν πιστοποιητικά HTTPS εξίσου εύκολα με τους νόμιμους ιστότοπους.
Πέντε διαφορετικές ερωτήσεις
Οι περισσότεροι αναρωτιούνται μόνο «φαίνεται αληθινό;». Στην πραγματικότητα υπάρχουν πέντε ερωτήσεις, και η καθεμία χρειάζεται διαφορετικό έλεγχο.
Η ιστοσελίδα φαίνεται αληθινή. Αυτό δεν λέει σχεδόν τίποτα, αφού η εμφάνιση αντιγράφεται εύκολα.
Η ιστοσελίδα χρησιμοποιεί HTTPS. Η σύνδεση είναι κρυπτογραφημένη, αλλά αυτό δεν αποδεικνύει την ταυτότητα του ιδιοκτήτη.
Η ιστοσελίδα ανήκει στον αναμενόμενο οργανισμό. Αυτό ελέγχεται από το πλήρες όνομα τομέα, που πρέπει να είναι ακριβώς το επίσημο, και από το αν φτάσατε εκεί μέσω επίσημου καναλιού.
Το αίτημα πληρωμής είναι νόμιμο. Πρέπει όντως να πληρώσετε αυτό το ποσό σε αυτόν τον αποδέκτη; Αυτό επιβεβαιώνεται ανεξάρτητα, από τον λογαριασμό σας στην επίσημη πλατφόρμα ή με τηλεφώνημα στον επίσημο αριθμό.
Η πληρωμή είναι ασφαλής για έγκριση. Ελέγξτε αν τα στοιχεία της επαλήθευσης της τράπεζας (ποσό, έμπορος, είδος συναλλαγής) αντιστοιχούν σε αυτό που ξεκινήσατε εσείς.
Μια σελίδα μπορεί να περνά τις δύο πρώτες ερωτήσεις και να αποτυγχάνει στις τρεις τελευταίες. Γι' αυτό η εμφάνιση και η κλειδαριά δεν αρκούν.
Η επαλήθευση δεν νομιμοποιεί τη συναλλαγή
Η ισχυρή ταυτοποίηση, δηλαδή ο κωδικός OTP, η ειδοποίηση στην εφαρμογή ή το δακτυλικό αποτύπωμα, επιβεβαιώνει ότι εσείς εγκρίνετε μια συναλλαγή. Δεν επιβεβαιώνει ότι η συναλλαγή είναι νόμιμη. Αν οι απατεώνες σάς πείσουν να εγκρίνετε μια πληρωμή, η τράπεζα θα δει μια κανονική, εγκεκριμένη συναλλαγή. Διαβάζετε πάντα τι ακριβώς εγκρίνετε.
Ένα υποθετικό σενάριο
Το παρακάτω σενάριο είναι φανταστικό.
Η Μαρία, από τη Θεσσαλονίκη, λαμβάνει το απόγευμα ένα SMS: «Το δέμα σας δεν παραδόθηκε. Πληρώστε 2,30 € για νέα αποστολή», μαζί με έναν σύνδεσμο. Περιμένει πράγματι ένα δέμα. Ανοίγει τον σύνδεσμο. Η σελίδα έχει τα χρώματα μιας γνωστής εταιρείας ταχυμεταφορών και κλειδαριά στη γραμμή διευθύνσεων. Εισάγει τα στοιχεία της κάρτας της.
Λίγα δευτερόλεπτα μετά, η τράπεζα της στέλνει ειδοποίηση έγκρισης. Η Μαρία δεν τη διαβάζει προσεκτικά, γιατί υποθέτει ότι αφορά τα 2,30 €. Στην πραγματικότητα η ειδοποίηση αφορά συναλλαγή 480 € σε άγνωστο έμπορο του εξωτερικού.
Τι θα την είχε προστατεύσει:
να ελέγξει την αποστολή μέσα από την επίσημη εφαρμογή της εταιρείας ταχυμεταφορών;
να προσέξει το όνομα τομέα, που δεν ήταν το επίσημο;
να διαβάσει το ποσό και τον έμπορο στην ειδοποίηση της τράπεζας πριν την εγκρίνει.
Λίστα ελέγχου για ασφαλείς πληρωμές από κινητό
Ελέγξτε ολόκληρο το όνομα τομέα. Πατήστε στη γραμμή διευθύνσεων για να δείτε όλη τη διεύθυνση. Προσέξτε παύλες, επιπλέον λέξεις και ασυνήθιστες καταλήξεις.
Χρησιμοποιείτε επίσημες εφαρμογές ή αποθηκευμένους σελιδοδείκτες. Μπαίνετε στο e-banking, στην ΑΑΔΕ ή στις υπηρεσίες ταχυμεταφορών με τη δική σας διαδρομή.
Μην πληρώνετε μέσα από αυτόκλητους συνδέσμους. Αν ένα μήνυμα αναφέρει οφειλή, ελέγξτε την ανεξάρτητα.
Επαληθεύστε το ποσό. Συμφωνεί με αυτό που πραγματικά οφείλετε ή αγοράζετε;
Διαβάστε τα αιτήματα επαλήθευσης. Ποσό, έμπορος και είδος ενέργειας πρέπει να ταιριάζουν με αυτό που ξεκινήσατε. Αν το μήνυμα λέει «πληρωμή» ενώ εσείς περιμένατε να «λάβετε» χρήματα, σταματήστε.
Μην δίνετε ποτέ κωδικούς OTP. Καμία τράπεζα, δημόσια υπηρεσία ή εταιρεία δεν θα σας ζητήσει τον κωδικό μίας χρήσης τηλεφωνικά ή με μήνυμα.
Ελέγξτε τους κωδικούς QR. Πριν ανοίξετε τη σελίδα, δείτε τη διεύθυνση που εμφανίζει το κινητό. Σε δημόσιους χώρους προσέξτε αν ο QR είναι αυτοκόλλητο πάνω σε άλλον.
Ενημερώνετε τη συσκευή σας. Λειτουργικό σύστημα, browser και εφαρμογές τραπεζών χρειάζονται τις τελευταίες ενημερώσεις ασφαλείας.
Αναγνωρίζετε τα ψεύτικα μηνύματα υποστήριξης. «Ο λογαριασμός σας παραβιάστηκε, καλέστε μας» ή «εγκαταστήστε αυτή την εφαρμογή για βοήθεια» είναι κλασικά σημάδια απάτης.
Επικοινωνήστε αμέσως με την τράπεζα αν υποψιάζεστε ότι δώσατε στοιχεία. Καλέστε τον αριθμό που αναγράφεται στην κάρτα ή στην επίσημη εφαρμογή, όχι αριθμό από μήνυμα.
Αναζητήσεις σύνδεσης και επωνυμία
Μια συνηθισμένη διαδρομή προς πλαστές σελίδες είναι οι αναζητήσεις με το όνομα μιας υπηρεσίας και τη λέξη «login» ή «σύνδεση». Όποιος πληκτρολογεί στη μηχανή αναζήτησης κάτι όπως Westio login, ή το όνομα οποιασδήποτε τράπεζας, πλατφόρμας αγορών ή υπηρεσίας ψυχαγωγίας μαζί με τη λέξη «σύνδεση», καλό είναι να ελέγχει προσεκτικά το αποτέλεσμα πριν εισαγάγει κωδικούς. Είναι πραγματικά ο επίσημος τομέας της υπηρεσίας; Πρόκειται για διαφήμιση ή για οργανικό αποτέλεσμα; Υπάρχει επίσημη εφαρμογή που θα ήταν ασφαλέστερη επιλογή;
Αυτό δεν σημαίνει ότι κάθε επώνυμη σελίδα σύνδεσης είναι ύποπτη. Σημαίνει ότι η διαδρομή μέσω αναζήτησης χρειάζεται τον ίδιο έλεγχο με έναν σύνδεσμο από SMS. Για υπηρεσίες με πραγματικά χρήματα αξίζει επίσης να ελέγχετε από επίσημες πηγές αν ο πάροχος λειτουργεί νόμιμα στην Ελλάδα.
Τι κάνω αν έδωσα στοιχεία κάρτας
Η ταχύτητα έχει μεγάλη σημασία. Τα πρώτα λεπτά και οι πρώτες ώρες μετρούν.
Σταματήστε κάθε αλληλεπίδραση με τη σελίδα, το μήνυμα ή τον συνομιλητή.
Επικοινωνήστε με την τράπεζά σας μέσω επίσημου καναλιού: τον αριθμό στην πίσω πλευρά της κάρτας, την επίσημη εφαρμογή ή το κατάστημα.
Μπλοκάρετε ή «παγώστε» την κάρτα. Πολλές τράπεζες το επιτρέπουν και από την εφαρμογή τους.
Αλλάξτε τους κωδικούς του e-banking και των λογαριασμών που μπορεί να έχουν εκτεθεί. Αν χρησιμοποιείτε τον ίδιο κωδικό αλλού, αλλάξτε τον κι εκεί.
Ελέγξτε τις κινήσεις του λογαριασμού και των καρτών σας για άγνωστες συναλλαγές.
Κρατήστε αποδεικτικά: στιγμιότυπα οθόνης από το μήνυμα και τη σελίδα, ημερομηνίες, ποσά και αριθμούς συναλλαγών.
Καταγγείλετε το περιστατικό. Μπορείτε να απευθυνθείτε στη Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος, που λειτουργεί τη δωρεάν τηλεφωνική γραμμή 11188, ή σε οποιοδήποτε αστυνομικό τμήμα. Για απάτες που χρησιμοποιούν το όνομα της ΑΑΔΕ, ενημερώστε και την ΑΑΔΕ από τα επίσημα κανάλια της.
Ακολουθήστε τη διαδικασία αμφισβήτησης της τράπεζας για τις μη εξουσιοδοτημένες συναλλαγές, και ζητήστε έγγραφη επιβεβαίωση της αναφοράς σας.
Θα πάρω πίσω τα χρήματα;
Δεν υπάρχει εγγύηση. Το νομικό πλαίσιο για τις υπηρεσίες πληρωμών, βασισμένο στην ευρωπαϊκή οδηγία PSD2 όπως ενσωματώθηκε στην Ελλάδα, προβλέπει κανόνες για τις μη εξουσιοδοτημένες συναλλαγές. Η έκβαση όμως εξαρτάται από τις περιστάσεις: αν εγκρίνατε εσείς τη συναλλαγή, πόσο γρήγορα ενημερώσατε την τράπεζα, αν υπήρξε βαριά αμέλεια, και τι μέτρα ασφαλείας εφάρμοζε η τράπεζα. Αν η τράπεζα απορρίψει το αίτημά σας, μπορείτε να απευθυνθείτε σε ένωση καταναλωτών, στον Μεσολαβητή Τραπεζικών – Επενδυτικών Υπηρεσιών ή σε νομικό σύμβουλο.
Συνοπτικά
ΣημάδιΤι σημαίνειΣύνδεσμος σε αυτόκλητο SMSΥψηλός κίνδυνος, ελέγξτε ανεξάρτηταΚλειδαριά / HTTPSΜόνο κρυπτογράφηση, όχι γνησιότηταΌνομα τομέα που «μοιάζει»Πιθανή πλαστή σελίδαΕπείγον ύφος, απειλή προστίμουΤυπική τακτική πίεσηςΑίτημα για OTPΠάντα απάτηΕπαλήθευση με άλλο ποσό ή έμποροΜην την εγκρίνετε
Οι ψεύτικες σελίδες πληρωμής θα γίνονται όλο και πιο πειστικές. Η άμυνα δεν βρίσκεται στην προσεκτική παρατήρηση των λογοτύπων, αλλά σε μια σταθερή συνήθεια: πληρώνετε μόνο από διαδρομές που επιλέξατε εσείς, και διαβάζετε κάθε έγκριση πριν την πατήσετε.